Телеграм

tpx Security ⠠⠵

@tpxSecurity Кибербезопасность и приватность
РКН: проверяем Иноагент: проверяем
Hacking, ciberseguridad e Inteligencia.

Статистика обновлена 14.11.2026 в 07:33 · 1 просмотр страницы · Хотите больше просмотров?

Подписчики2 466
Охват поста432 18% от подписчиков
ERR за месяц17,52%
ERR за 24 часа9,47%

Динамика за 30 дней

Рекламные публикации 2

Все рекламные посты →
tpx Security ⠠⠵ tg2.5 тыс. подписчиков
Открыть пост ↗
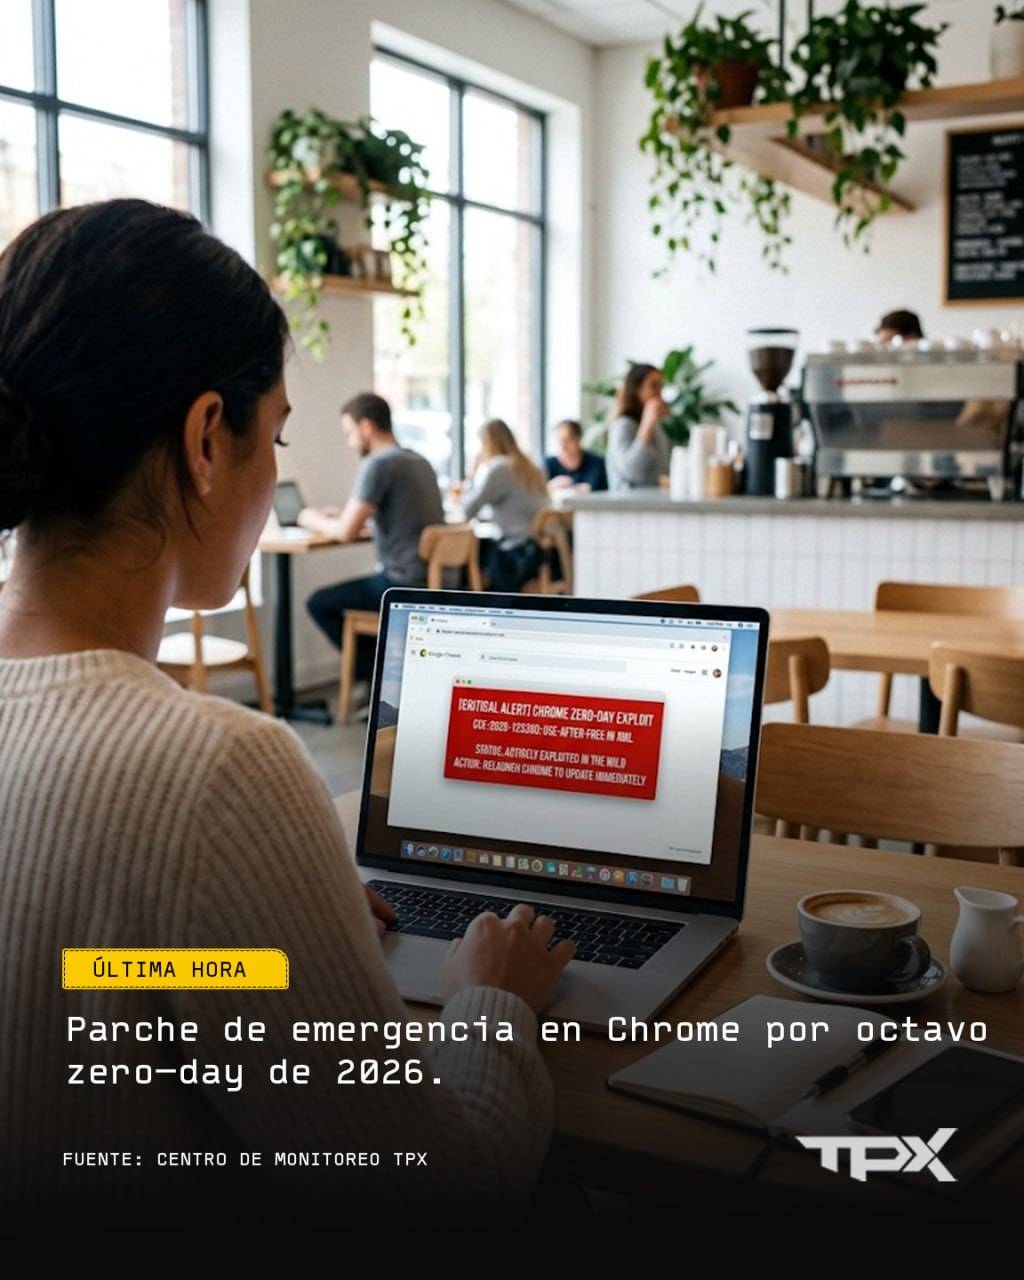
Google lanzó una actualización urgente para Chrome para corregir la vulnerabilidad zero-day CVE-2026-125350, la octava explotada activamente en lo que va del año. Este fallo de alta severidad ("use-after-free") en el componente XML permite a los atacantes ejecutar código arbitrario o corromper datos de forma remota. Se recomienda a todos los usuarios actualizar de inmediato a la versión 157.0.8103.50/.51 y reiniciar el navegador para aplicar el parche.
👁 337 ↻ 2 10 ноября
tpx Security ⠠⠵ tg2.5 тыс. подписчиков
Открыть пост ↗
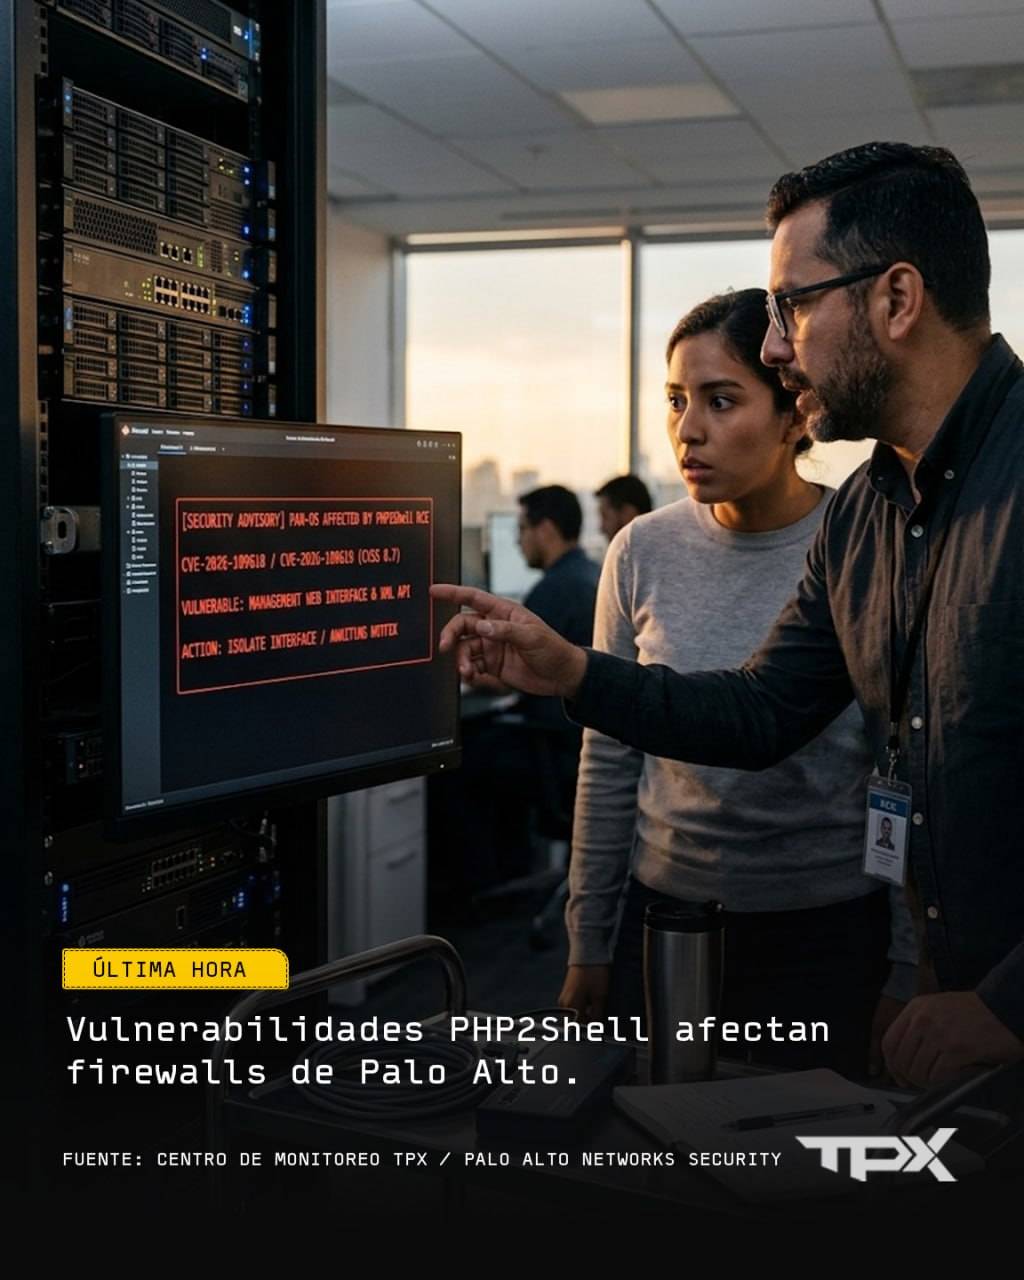
Palo Alto Networks advirtió que la interfaz de gestión web de PAN-OS, Panorama y dispositivos WildFire es vulnerable a los fallos de ejecución remota de código (RCE) conocidos como PHP2Shell (CVE-2026-109618 y CVE-2026-109619). Con una severidad CVSS de 8.7, el riesgo es crítico si la interfaz de administración (HTTPS/XML API) se encuentra expuesta a Internet. Aunque no hay reportes de explotación activa, la compañía prepara parches de emergencia programados entre el 26 y el 30 de octubre. Servicios como GlobalProtect y Captive Portal no están afectados.
👁 539 ↻ 3 23 октября

Последние публикации

Все посты канала →
tpx Security ⠠⠵ tg2.5 тыс. подписчиков
Открыть пост ↗
🚨 EE.UU. paraliza sus cielos. La FAA suspendió los despegues en todos los aeropuertos del país tras una falla de comunicaciones en los centros de control aéreo.

✈️ Unos 3.100 aviones ya estaban en el aire
⏱️ Casi 7.000 vuelos demorados o cancelados.
👁 142 ↻ 5 вчера в 22:20
tpx Security ⠠⠵ tg2.5 тыс. подписчиков
Открыть пост ↗
Atacantes explotan vulnerabilidades PHP2Shell y el fallo CVE-2026-123039 en Check Point Security Gateways para obtener acceso root. Tras infiltrarse, instalan el backdoor persistente TSGA y se mueven lateralmente hacia servidores VMware ESXi para desplegar malware destructivo (wiper). Este código elimina archivos de forma recursiva y deja notas con tintes políticos. Los investigadores sugieren que el ataque destructivo podría ser una cortina de humo para ocultar operaciones de ciberespionaje.
👁 172 ↻ 3 вчера в 15:47
tpx Security ⠠⠵ tg2.5 тыс. подписчиков
Открыть пост ↗
La pandilla de ransomware "The Gentlemen" sumó al conglomerado mexicano Grupo San Cristóbal a su sitio de filtraciones en la dark web. El grupo afectado, que ofrece servicios integrales en gestión de propiedades, contabilidad, construcción y seguridad, enfrenta la severa exposición de sus datos. Los cibercriminales publicaron detalles operativos de la compañía y activaron una cuenta regresiva de 211 días, amenazando con la liberación de la información exfiltrada si no se cumplen sus demandas de rescate.
👁 229 12 ноября