Телеграм

S.E.Reborn

@S_E_Reborn Кибербезопасность и приватность
РКН: проверяем Иноагент: проверяем
Copyright: @SEAdm1n

Вакансии: @infosec_work

Информационная безопасность. Литература для ИТ специалистов. Пентест, OSINT, СИ, DevOps, Администрирование.

Сотрудничество - @SEAdm1n

РКН: https://vk.cc/cN3VEF

Статистика обновлена 13.11.2026 в 18:11 · 1 просмотр страницы · Хотите больше просмотров?

Подписчики22 442
Охват поста1 449 6% от подписчиков
ERR за месяц6,46%
ERR за 24 часа3,83%

Динамика за 30 дней

Рекламные публикации 2

Все рекламные посты →
S.E.Reborn tg22 тыс. подписчиков
Открыть пост ↗
📶 Первые программы для удаленного доступа.

• Удалённый доступ был одной из тем для разработки компьютерного ПО в течение десятков лет — ещё на заре компьютеров люди получали доступ к сетям мейнфреймов через терминалы.

• Важнейшим инструментом в истории ПО удалённого доступа стал Carbon Copy — программа, позволявшая пользователям получать доступ к удалённым компьютерам на расстоянии и управлять ими так, как будто они находятся рядом. Это ПО компании Meridian Technologies, впервые появившееся в середине 1980-х, оставалось резидентной программой в памяти DOS, позволяя удалённым пользователям созваниваться с компьютером и управлять им по телефонной линии.

• Для своего времени это был впечатляющий трюк, и к тому же довольно непонятный — в статье PC Magazine за 1986 год эта категория продуктов называется «достаточно новой, чтобы оставаться неизвестной для большинства пользователей PC».

• Carbon Copy, на следующий год получившая замечательный и глубокий отзыв в InfoWorld, стала считаться одним из первых лидеров рынка. Примерно в тот же период начали появляться и другие подобные инструменты, например, Norton pcANYWHERE. В то время, когда Интернет не был распространён повсеместно, такие платформы работали через стандартные модемы и требовали созваниваться с удалённой машиной по телефонной линии.

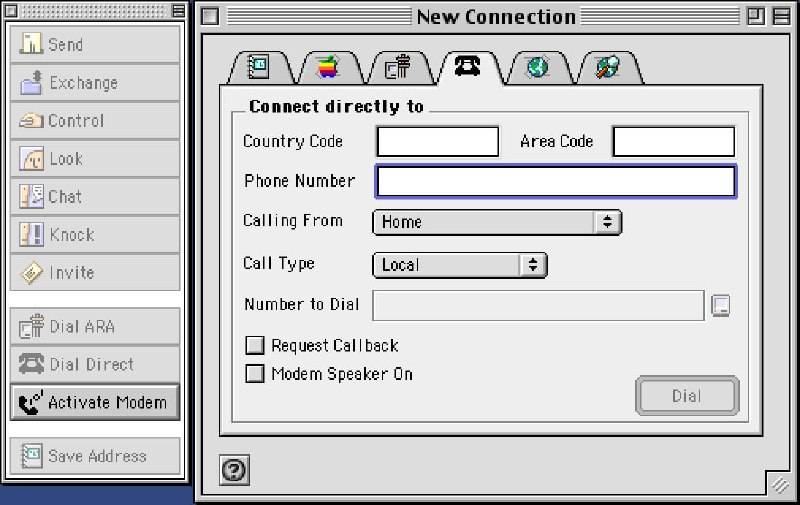
• Чрезвычайно привлекательной стала перспектива получения удалённого доступа к более мощным компьютерам, особенно после появления GUI. В статье в InfoWorld за 1988 год пользователям продавался инструмент удалённого доступа Timbuktu (на фото) для компьютеров Mac, работавший по локальным сетям и через модемы. Он позиционировался как способ использования мощных компьютеров на более скромном оборудовании. (Но, увы, без цвета.)

• Разумеется, эта технология со временем эволюционировала и не стояла на месте: вскоре инструменты наподобие pcANYWHERE совершили переход с DOS на Windows, и ПО для удалённого доступа начало становиться всё более платформонезависимым, упрощая задачу управления машинами за пределами офиса. В результате этого удалённый доступ стал важным элементом инструментария отделов ИТ по всему миру...

#Разное
👁 1.5 тыс. ❤ 2 ↻ 10 30 октября
S.E.Reborn tg22 тыс. подписчиков
Открыть пост ↗
🦮 Kerberos для специалиста по тестированию на проникновение.

• Cпециалисту по тестированию на проникновение инфраструктуры на базе Active Directory важно понимать общее устройство протокола Kerberos. Вот лишь несколько причин почему:

- Знание устройства протокола Kerberos необходимо для понимания ряда классических атак.
- Периодически появляются новые атаки, но прежде чем приступать к их эксплуатации, необходимо разобраться к каким последствиям они могут привести. Без знания Kerberos это порой затруднительно, либо вовсе невозможно.
- Личная чуйка, что если человек называет себя специалистом, то он должен обладать несколько более глубокими знаниями, чем название инструмента или кнопки, на которую надо нажать.

• В этом цикле статей автор попытался разобрать, как в теории устроен протокол Kerberos и какие атаки с его использованием можно осуществить на практике в Active Directory. Также будут приведены некоторые рекомендации по противодействию рассматриваемым атакам.

• Часть 1. Теория:
- Требования к протоколу Kerberos;
- Список терминов;
- Аутентификация с использованием Kerberos;
- Житейская аналогия;
- По верхам в общем виде;
- Разбор аутентификации в Kerberos согласно RFC;
- Алгоритм формирования ключа;
- Kerberos в Active Directory;
- Доменная аутентификация пользователя к рабочей станции в Active Directory.

• Часть 2. Классические атаки:
- Атака на подбор имен пользователей;
- Распыление пароля;
- AS-REQ roasting;
- AS-REP roasting;
- Kerberoasting;
- Pass-the-key / Overpass The Hash;
- Pass-the-Ticket (PtT) / Pass-the-Cache;
- PtT + AnySPN;
- Silver Ticket;
- Golden Ticket.

• Часть 3. Неограниченное делегирование:
- История и виды делегирования;
- Устройство неограниченного делегирования;
- Общая схема атаки при неограниченном делегировании;
- Поиск учетных записей с неограниченным делегированием;
- Атака “Извлечение из памяти сервера”;
- Атака с использованием учетной записи без сервера;
- Общая схема вариантов проведения атак;
- Рекомендации.

• Часть 4. Ограниченное делегирование:
- Ограниченное делегирование с использованием только Kerberos (S4U2Proxy);
- Ограниченное делегирование со сменой протокола (S4U2Self и S4U2Proxy);
- Классическая атака на ограниченное делегирование;
- Про другие атаки.

• Часть 5. Делегирование, ограниченное на основе ресурсов:
- Устройство ограниченного на основе ресурсов делегирования;
- Классическая атака на RBCD;
- Как получить учетную запись с SPN;
- Атака без контроля над учетной записью с SPN;
- Изменение msDS-AllowedToActOnBehalfOfOtherIdentity с помощью ACL;
- Изменение msDS-AllowedToActOnBehalfOfOtherIdentity через Relay-атаки.

• Часть 6. PKINIT:
- Криптография с открытым ключом;
- Электронная цифровая подпись;
- Центр сертификации;
- PKINIT в Kerberos Active Directory;
- Физическое хранение закрытых ключей;
- NTLM в PKINIT;
- Key Trust;
- PassTheCertificate;
- UnPAC the Hash;
- Shadow Credentials;
- Enterprises Key Admin.

#Kerberos #AD #Пентест
👁 1.7 тыс. ❤ 7 ↻ 80 21 октября

Последние публикации

Все посты канала →
S.E.Reborn tg22 тыс. подписчиков
Открыть пост ↗
⚙ Руководство по использованию Mimikatz.

• Если кто не знает, то Mimikatz — это инструмент, позволяющий извлечь данные аутентификации залогинившегося в системе пользователя в открытом виде.

• В этом канале много раз упоминался данный инструмент и было опубликовано много различного материала для его изучения. Сегодня добавим в нашу коллекцию свежее и актуальное руководство, которое содержит в себе очень много полезной информации. Материал будет полезен пентестерам и этичным хакерам:

• The Standard Credential Extraction;
• Using Mimikatz to Extract Web Credentials;
• Working with LSASS and DPAPI;
• Extracting Credentials with DPAPI;
• Decrypt EFS files;
• scheduled tasks credentials;
• Crypto Module;
• Commands;
• kerberos;
• lsadump;
• sekurlsa;
• Memory Dump;
• Remote Execution;
• Security Researcher.

➡ https://hadess.io/mimikatz-comprehensive-guide/

• Не забывайте про самое объемное и полноценное руководство по использованию Mimikatz в сети на сегодняшний день: https://adsecurity.org

#Mimikatz #Пентест
👁 472 👌 1 ↻ 28 сегодня в 11:33
S.E.Reborn tg22 тыс. подписчиков
Открыть пост ↗
🔎 deepdarkCTI.

• Собранная информация об актуальных угрозах и хакерских группировках, позволяет нам изучить цели, тактику, методы и различные инструменты, которые применяются на этапе разведки и проникновения. Такую информацию можно собирать вручную или автоматически из разных источников, в том числе из новостей, форумов, ресурсов даркнета, мессенджеров и т.д. А найти такие источники поможет репозиторий, в котором перечислены различные ресурсы и аккуратно разбиты на категории:

- Discord;
- Telegram;
- Twitter;
- Forum;
- Exploits;
- Phishing;
- Maas;
- Markets;
- Methods;
- Search engines;
- Rat;
- CVE most exploited;
- Ransomware gang;
- Others.

➡️ https://github.com/fastfire/deepdarkCTI

#ИБ #OSINT
👁 860 ✍ 5 ↻ 33 вчера в 11:33
S.E.Reborn tg22 тыс. подписчиков
Открыть пост ↗
• 9 ноября в Telegram анонсировали HTML-сообщения: когда вы можете создавать интерактивные сообщения с использованием HTML, CSS и JavaScript, которые отображаются непосредственно в переписке без открытия отдельного Mini App.

• В сообщениях такого типа можно, к примеру, запускать полноценные небольшие игры с анимациями, управлением касаниями и сохранением прогресса. Виджеты могут отправлять запросы своему боту и получать ответы, а содержимое самого сообщения может меняться без его повторной отправки или редактирования.

• Так вот, эксперты из v12 утверждают, что обнаружили уязвимость в виджетах Telegram-ботов, которая позволяет злоумышленнику запустить любое приложение на Android устройствах. Демонстрация показана на видео выше.

• На данный момент Telegram никак не комментировал данную новость и информацию от экспертов из v12. Будем ждать более детальную информацию.

#Новости #Telegram
👁 813 ❤ 4 ↻ 18 11 ноября