Телеграм

Записки IT специалиста

@interface31 IT и нейросети
РКН: проверяем Иноагент: проверяем
IT-канал, просто о сложном
https://interface31.ru

Купить рекламу:
https://telega.in/c/interface31

Статистика обновлена 14.11.2026 в 08:09 · 1 просмотр страницы · Хотите больше просмотров?

Подписчики9 064
Охват поста2 012 22% от подписчиков
ERR за месяц22,20%
ERR за 24 часа14,92%

Динамика за 30 дней

Рекламные публикации 3

Все рекламные посты →
Записки IT специалиста tg9.1 тыс. подписчиков
Открыть пост ↗
Гайд о том, как перейти на КЭДО без правовых рисков

В большинстве случаев бизнесу выгоднее перейти с бумажного документооборота на КЭДО. Но бывают ситуации, когда проект запускают «как получится». В результате затраты на администрирование кадровых процессов увеличиваются. Специалисту КДП приходится делать двойную работу и дублировать электронные документы в бумажной форме.

Чтобы с умом подойти к переходу на КЭДО и выстроить корректную стратегию внедрения, используйте наш гайд.

Гайд поможет:

— разобраться, нужен ли КЭДО конкретно вашей компании;
— оценить затраты на внедрение и выгоду от перехода;
— понять, какие бизнес-процессы стоит перевести в электронный вид и как это сделать.

Сделайте первый шаг к работе без рутины. Переходите по ссылке, чтобы бесплатно получить гайд и ощутить всю выгоду от перехода на КЭДО.

Скачать

#реклама 16+
hr-link.ru

О рекламодателе
👁 868 ❤ 1 вчера в 15:44
Записки IT специалиста tg9.1 тыс. подписчиков
Открыть пост ↗
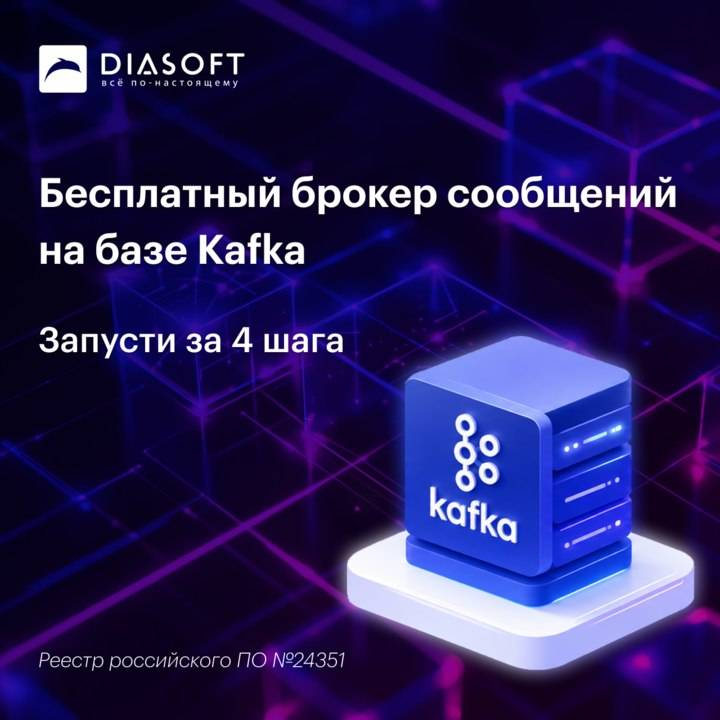
Пс! Платформа для обмена данными между ИТ-продуктами нужна?

Диасофт открыл доступ к базовому дистрибутиву Digital Q.MessageBroker. Теперь разработчики и ИТ-компании могут скачать базовую версию бесплатно.

Digital Q.MessageBroker создана на базе Apache Kafka. Она решает типовую проблему при переходе от монолитной архитектуры к микросервисной или гибридной + обеспечивает высокую производительность, надежность и безопасность обмена данными.

Инструкция: 4 шага для начала использования Digital Q.MessageBroker ⬇️
1) Скачайте бесплатно Digital Q.MessageBroker.
2) Выполните подключение с помощью полученной ссылки и токена.
3) Создайте свой первый топик.
4) Настройте первый поток сообщений!

📌 И еще факт напоследок: платформа включена в реестр российского программного обеспечения (запись №24351 от 18.10.2024).
#реклама
О рекламодателе
👁 1.2 тыс. ↻ 2 вчера в 07:00
Записки IT специалиста tg9.1 тыс. подписчиков
Открыть пост ↗
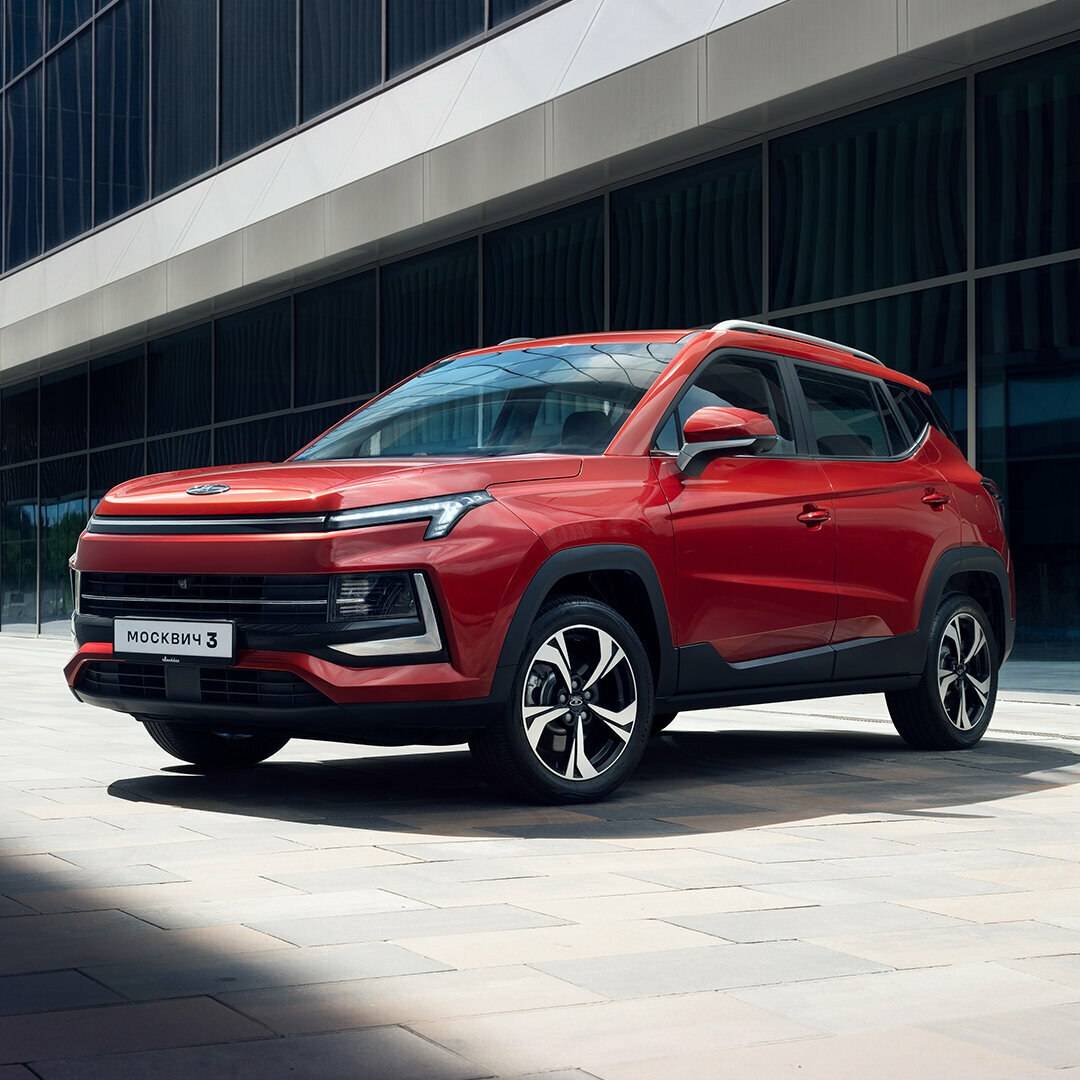
Специальное предложение на Москвич 3. Кредит от 0,01%

Светодиодные фары. Багажник до 1050 л. Подходит АИ-92. Система кругового обзора 360

Узнать больше

Изучите все условия кредита (займа) на сайте в соответствующем разделе. Оценивайте свои финансовые возможности и риски. Финансовые услуги оказывает: АО "Авто Финанс Банк", ПАО "Совкомбанк".

#реклама
moskvich.ru

О рекламодателе
👁 1.3 тыс. 🤣 5🤮 2 12 ноября

Последние публикации

Все посты канала →
Записки IT специалиста tg9.1 тыс. подписчиков
Открыть пост ↗
Про ИИ и рынок труда в системном администрировании

В последнее время популярна была точка зрения, что ИИ оставит нас всех без работы, сначала программистов, потом системных администраторов, ну или уронит зарплаты ниже плинтуса. Ну в самом деле, зачем брать на работу дорогого специалиста, если все то же самое сделает вчерашний студент в обнимку с ChatGPT по недорогой подписке?

Но беда пришла откуда не ждали – сегодня что ни день, то ИИ находит очередные критические уязвимости то в том, то в ином продукте. И только успевай латать дыры, хорошо если есть чем.

А с другой стороны, тот же ИИ пишет эксплойты, а ИИ-агенты их применяют. Не успел глазом моргнуть – а тебя уже взломали, и вся твоя инфраструктура превратилась в тыкву, хотя настроил ты все правильно, по самым последним требованиями безопасности.

Только начальству на эти требования плевать с высокой колокольни. У них есть факт инцидента и прямой материальный ущерб. А еще в отечественной корпоративной культуре есть обычай в таких ситуациях не разбираться в причинах и последствиях, а просто искать крайнего.

И хотя системный администратор лицо не материально ответственное, ситуации могут быть самые разные. В лучшем случае неформальный «волчий билет», когда вроде как и разошлись по собственному, но весь город знает, что Вася – косячник, брать его на работу нельзя.

А может быть и совсем по-другому, когда просто нагрузят как верблюда и начнут действовать вне правового поля. Но при этом не нарушая норм УК РФ.

Ну и что делать, куда деваться? Если админ в своей конторе един во всех лицах, то ему придется брать на себя функцию ИБ и постоянно мониторить все уязвимости используемых продуктов и оперативно реагировать на все уязвимости и исправления.


Если есть своя ИБ, то с одной стороны полегче, а с другой и не очень. ИБ – она как КПСС – имеет роль направляющую, а на земле все их рекомендации внедрять именно админу и его же в случае чего назначат крайним.

В итоге получается, что работы серьезно так прибавилось, а зарплата как была, так и осталась. И на все вопросы о ее повышении будет стандартный ответ – а что вы там делаете такого, что утомились? Весь день за компьютером сидите.

А учитывая то, что многие коллеги просто не умеют разговаривать с топами на языке бизнеса, то весь этот лепет про ИИ, уязвимости нулевого дня и прочее бизнес всерьез не воспринимает.

Но админ, если не дурак, прекрасно понимает кто окажется крайним и видит две невеселые альтернативы: или взвалить все на себя без повышения оплаты или идти искать новую отрасль применения своих умений и навыков.

Первый случай хорошо описывается народной поговоркой: сношали до пота, за кружку компота.

Второй тоже не лучше, так как придется уходить с позиции уверенного специалиста на позицию начинающего. Многим это просто морально тяжело. Но в долгую – это спокойнее и безопаснее.

Здесь не будет ни выводов, ни морали. Это ситуация на рынке труда, как ее видим мы. Если у вас иное мнение – ждем в комментариях.
👁 665 ❤ 5👍 3👎 1 💬 21 ↻ 6 вчера в 19:29
Записки IT специалиста tg9.1 тыс. подписчиков
Открыть пост ↗
Как Certificate Transparency защищает пользователей и владельцев домена

Вся современная инфраструктура открытых ключей (PKI) стоится на доверии, это очень важный вопрос, потому что, выстраивая отношения доверия с удостоверяющим центром (CA) вы создаете область доверия, соглашаясь безусловно доверять всем его действиям.

На практике это заключается в установке корневого сертификата УЦ, после чего все подписанные им сертификаты также будут считаться доверенными. На практике все конечно немного сложнее, но общий принцип не меняется. Доверяя УЦ, мы доверяем всем выпущенным им сертификатам.

А что, если мы УЦ доверяем, но как бы не до конца, тем более что список корневых сертификатов основных удостоверяющих центров поставляется нам в составе системы. Тем более, что прецеденты уже были, когда удостоверяющие центры по ошибке или злонамеренно выпускали сертификаты без ведома владельца домена.

Такой сертификат позволяет, используя отношения доверия к выпустившему его УЦ совершить атаку человек посередине (MitM), т.е. перехватить, прочитать и/или изменить трафик к легальному ресурсу без ведома пользователя.

Чтобы избежать такого сценария и повысить уровень доверия, а также сделать более прозрачным процесс выдачи сертификатов была придумана и внедрена технология Certificate Transparency.

Certificate Transparency предполагает создание публичных CT-логов, в которых удостоверяющие центры регистрируют все выданные сертификаты. CT-логи построены на основе двоичных деревьев Меркла и допускают только добавление информации, изменить или удалить внесенную запись не получится.

Второй ключевой момент – СT-логи доступны для внешнего аудита и уже сегодня существуют независимые службы, которые занимаются их мониторингом. Это позволяет защитить владельца домена, которого такая служба будет своевременно уведомлять о действиях с его сертификатами.

Допустим, какой-то УЦ «по ошибке» выпустил сертификат без ведома владельца – настоящий владелец получит уведомление об этом и сможет своевременно начать разбирательство, а также уведомить контрагентов, что доверять такому-то сертификату не следует.

Но нас больше интересует каким образом Certificate Transparency защищает пользователей? При регистрации сертификата в CT-логе удостоверяющий центр получает специальную SCT-метку, которую включает в сертификат.

Современные браузеры проверяют не только отношения доверия к выпустившему сертификат УЦ, но и к наличию как минимум двух SCT-меток от разных CT-логов. Ряд браузеров имеет более строгие условия, так Google Chrome или Safari требуют, чтобы одним из CT-логов был лог Google или Apple.

Таким образом информация о любом сертификате добросовестного УЦ будет распространена по большому количеству CT-логов и будет доступна для внешнего аудита, что делает махинации с сертификатами быстро выявляемыми.

Кстати, УЦ Минцифры также поддерживает СТ-логи и выпускает сертификаты только с их поддержкой. С Минцифрой работают службы CT-логов самой Минцифры, Яндекса и ВК.

Может ли УЦ выпустить сертификат, не регистрируя его в CT-логах? Может, но браузеры тут-же пометят такой сертификат не доверенным. Для этого браузеру даже не нужно связываться со службами CT-логов, достаточно отсутствия SCT-меток.

Технически получить STC-метку не регистрируя сертификат в логе можно, для этого нужно знать алгоритм формирования метки и иметь доступ к закрытому ключу лога. И тот же УЦ может провернуть такой фокус со своим CT-логом. Но как быть с остальными?

Сговор? Тоже не поможет, CT-логи публичны и отсутствие там записи для метки будет достаточно быстро обнаружено, что сразу сделает лог недоверенным.

Таким образом Certificate Transparency предоставляет может и не идеальный, но достаточно эффективный инструмент контроля над добросовестностью участников отношений доверия и исходит из принципа – доверяй, но проверяй.

Теперь, даже имея доверительные отношения с УЦ вы можете проверить, что УЦ ведет деятельность прозрачно и регистрирует сертификаты в независимых CT-логах, а при желании можете спокойно ознакомиться с их содержимым.
👁 1 тыс. 👍 8 ↻ 14 вчера в 13:28
Записки IT специалиста tg9.1 тыс. подписчиков
Открыть пост ↗
Установка сервера 1C:Предприятие, PostgreSQL и Apache2 на Astra Linux SE 1.8

Продолжаем тему установки сервера 1С:Предприятие на российские ОС. Сегодня у нас на очереди лидер импортозамещения - Astra Linux SE 1.8, которая широко внедряется во все сферы и вопрос ее использования для 1С:Предприятие стоит достаточно остро.

Несмотря на то, что процесс установки сервера 1С достаточно хорошо документирован, все-таки в каждой операционной системе есть свои особенности, которые могут вызвать затруднения в процессе установки или настройки.

Astra Linux SE 1.8 - коммерческое ПО, не лицензируется для физических лиц и не имеет бесплатных версий. Для использования вы обязаны приобрести лицензию. В настоящее время действует достаточно сложная политика лицензирования и здесь мы не будем касаться этого вопроса во избежание предоставления недостоверной информации.

Для работы системы программ 1С:Предприятие вам понадобится лицензия на сервер 1С:Предприятие или Сервер МИНИ на 5 подключений, лицензию для разработчика на сервер без графического окружения установить не удастся. Также понадобятся отдельные лицензии для клиентских подключений.

Сборка PostgreSQL для 1С от компании Postgres Professional предоставляется бесплатно.

Все команды, если не указано иное, выполняются с правами суперпользователя.

✅ Читать далее: https://interface31.ru/post/ustanovka-servera-1cpredpriyatiya-postgresql-apache2-astra-18se/
👁 1.4 тыс. 👍 2👀 2👎 1 💬 18 ↻ 36 12 ноября