
ZeroDay | Кибербезопасность
tg42 тыс. подписчиков
Открыть пост ↗
❔Через что проходит сервер перед релизом? Узнайте на экскурсии по лабораториям YADRO
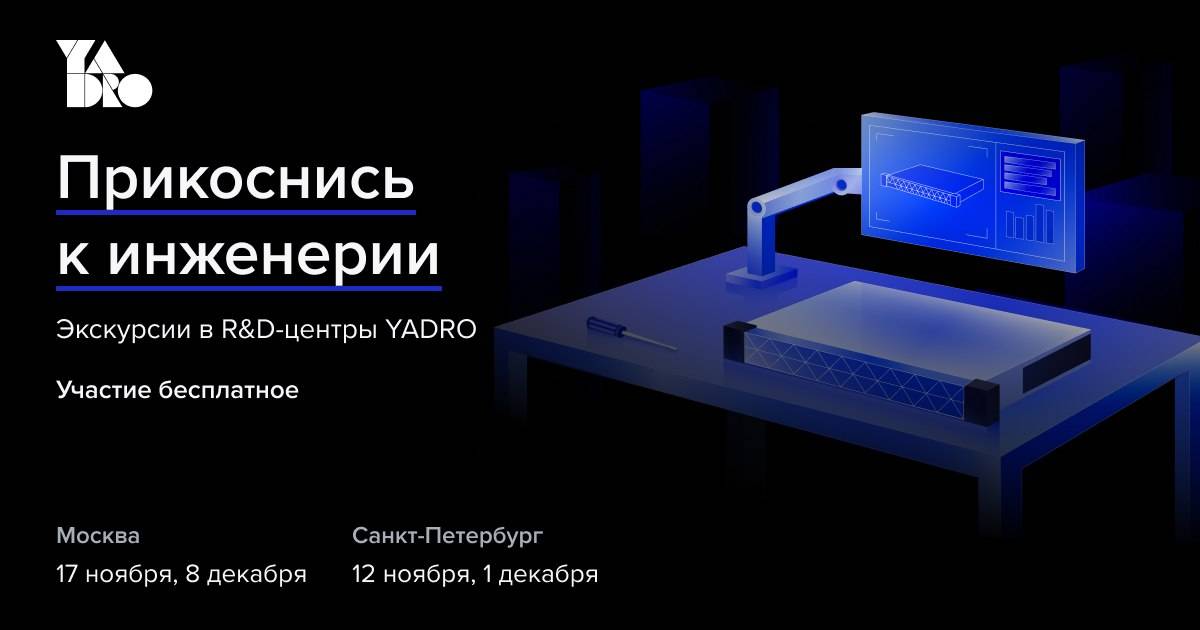
В ноябре и декабре YADRO проводит экскурсии по своим лабораториям в Санкт-Петербурге и Москве. В программе тестовые стенды, серверы, системы хранения данных и телеком-оборудование, а также разговоры с инженерами, которые всё это проверяют.
◾Санкт-Петербург — 12 ноября и 1 декабря
◾Москва — 17 ноября и 8 декабря
Сбор гостей в 18:30, старт в 19:00.
Участие бесплатное — нужно зарегистрироваться и дождаться подтверждения от организаторов. Возраст участников — от 18 лет.
👉 Зарегистрироваться
Реклама. ООО "КНС ГРУПП". ИНН 7701411241. erid: 2W5zFGUJq7p
В ноябре и декабре YADRO проводит экскурсии по своим лабораториям в Санкт-Петербурге и Москве. В программе тестовые стенды, серверы, системы хранения данных и телеком-оборудование, а также разговоры с инженерами, которые всё это проверяют.
◾Санкт-Петербург — 12 ноября и 1 декабря
◾Москва — 17 ноября и 8 декабря
Сбор гостей в 18:30, старт в 19:00.
Участие бесплатное — нужно зарегистрироваться и дождаться подтверждения от организаторов. Возраст участников — от 18 лет.
👉 Зарегистрироваться
Реклама. ООО "КНС ГРУПП". ИНН 7701411241. erid: 2W5zFGUJq7p
 Новый список