Телеграм

Backend Portal | Программирование

@BackendPortal Программирование и разработка
РКН: проверяем Не иноагент
Присоединяйтесь к нашему каналу и погрузитесь в мир Backend-разработки

Связь: @devmangx

РКН: https://clck.ru/3FobxK

Статистика обновлена 19.11.2026 в 07:10 · 2 просмотра страницы · Хотите больше просмотров?

Подписчики16 353 -19 за 2 дня
Охват поста1 222 7% от подписчиков
ERR за месяц7,47%
ERR за 24 часа4,73%

Динамика за 30 дней

Рекламные публикации 1

Все рекламные посты →
Backend Portal | Программирование tg16 тыс. подписчиков
Открыть пост ↗
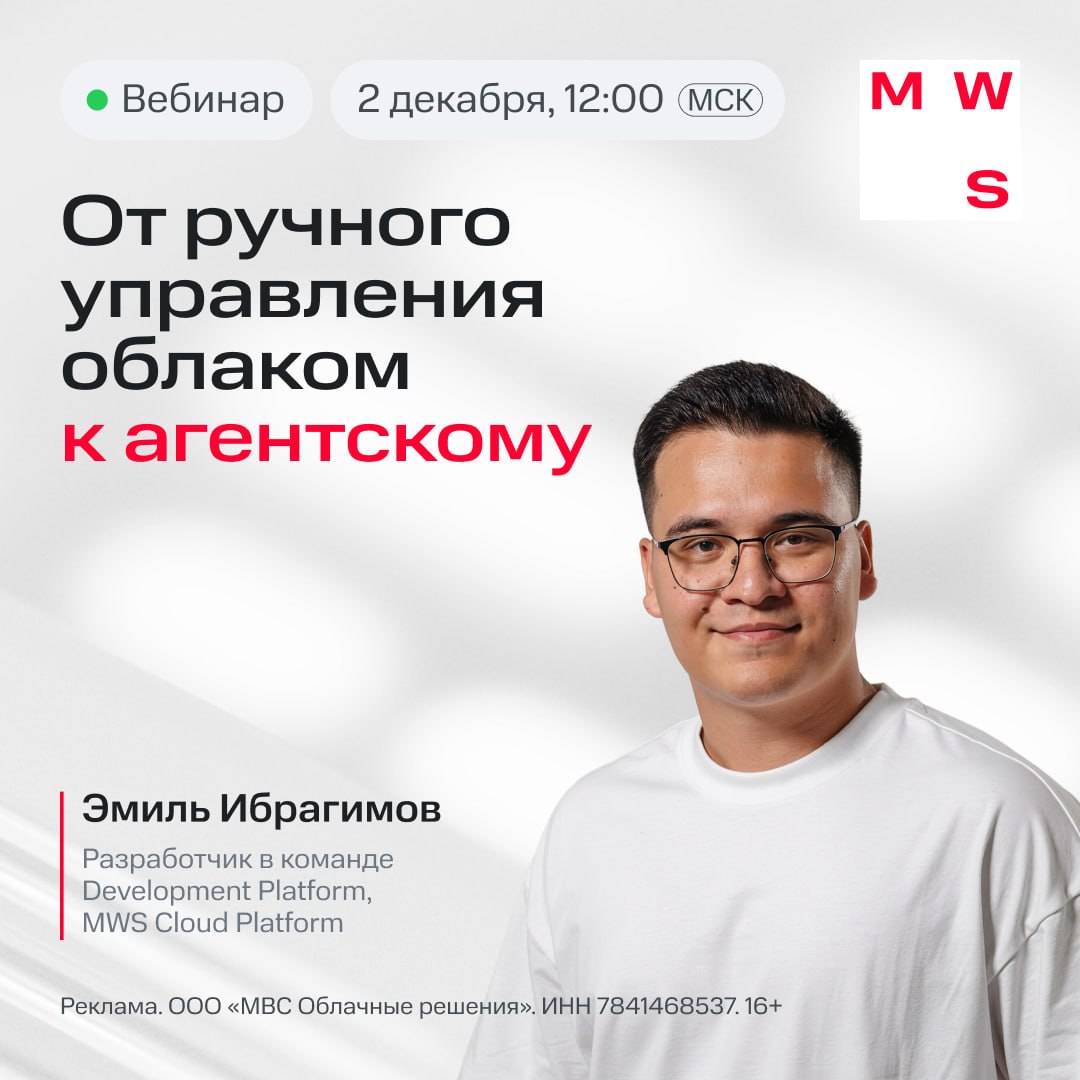
Поднимаем сервер Minecraft в облаке: live-demo с ИИ-агентом
 
ИИ-агенты умеют не только отвечать на вопросы и писать код. Они могут управлять облаком: создавать и настраивать инфраструктуру без ручных команд и кликов в консоли.
 
2 декабря приглашаем на практический вебинар «От ручного управления облаком к агентскому».
 
Что разберём:
▪️ какие задачи в облаке уже можно смело делегировать ИИ
▪️ как подключить управление облачной инфраструктурой к Claude, Codex, Cursor и другим агентам
▪️ как проверять результат работы ИИ и фиксировать инфраструктуру в IaC
 
В прямом эфире поручим агенту с нуля развернуть сервер Minecraft в MWS Cloud Platform, перенесём результат в IaC, чтобы сохранить конфигурацию и при необходимости быстро воспроизвести её снова.
 
Кому будет полезно: разработчикам, DevOps-инженерам, активным пользователям ИИ-ассистентов и всем, кто хочет автоматизировать рутину в облаке. 
 
🗓  2 декабря в 12:00
 
Зарегистрироваться

До встречи в эфире!
👁 515 ↻ 2 вчера в 13:00

Последние публикации

Все посты канала →
Backend Portal | Программирование tg16 тыс. подписчиков
Открыть пост ↗
Инструмент недели: Kubescape

Ваш Kubernetes-кластер работает исправно, приложения запущены. Но насколько он безопасен?

Внутри могут работать контейнеры от имени root, привилегированные Pod'ы, RBAC с избыточными правами доступа и другие потенциальные уязвимости.

Проверять всё это вручную сложно. А повторять проверку после каждого изменения ещё сложнее.

Здесь поможет Kubescape — open-source инструмент для обеспечения безопасности Kubernetes и инкубационный проект CNCF.

Он сканирует кластер и конфигурационные файлы, находит проблемы безопасности и показывает, что нужно исправить.

Что умеет:

• Сканировать Kubernetes-кластеры, YAML-файлы, Helm-чарты, Kustomize и Git-репозитории.
• Проверять конфигурации на соответствие стандартам NSA-CISA, MITRE ATT&CK и CIS Benchmark.
• Искать известные уязвимости в образах контейнеров.
• Показывать оценку рисков и результаты проверок безопасности.
• Исправлять ошибки конфигурации YAML и генерировать политики Admission Control, предотвращающие небезопасные развёртывания.
• Интегрироваться с CI/CD-инструментами: GitHub Actions, GitLab CI и Jenkins.
• Экспортировать отчёты о безопасности в JSON, SARIF, HTML и PDF.

Начать работу: GitHub

👉 @BackendPortal
👁 281 ↻ 5 вчера в 15:03
Backend Portal | Программирование tg16 тыс. подписчиков
Открыть пост ↗
Никому не нравится отправлять 20 запросов, чтобы просто отобразить одну страницу.

Вот 3 паттерна агрегации API, которые оценят ваши клиенты.

1. Central Aggregating Gateway (централизованный шлюз агрегации). Это промежуточный слой между пользовательскими интерфейсами и микросервисами, который фильтрует и объединяет вызовы API. Вместо множества запросов от UI он отправляет один запрос к шлюзу и получает единый ответ.

Преимущества:

• Упрощает клиентскую логику за счёт сокращения количества API-запросов.
• Создаёт централизованное место для общих механизмов, таких как аутентификация и ограничение частоты запросов (rate limiting).

Недостатки:

• Может стать узким местом, если множество команд одновременно вносят изменения.
• Требует значительной координации между командами, что замедляет разработку. Риск превращения в единую точку отказа или узкое место системы.

2. Backend for Frontend (BFF).

Предполагает отдельный backend для каждого frontend, адаптированный под его конкретные потребности. Он разделяет логику разных интерфейсов (например, мобильного и десктопного), предоставляя каждому собственный BFF.

Этот подход решает проблемы узких мест предыдущего варианта за счёт децентрализации логики агрегации.

Преимущества:

• Сокращает получение ненужных данных и повышает производительность.
• Упрощает поддержку и развитие: одна команда может отвечать и за UI, и за соответствующий BFF.
• Снижает необходимость координации между командами.

Недостатки:

• Увеличивает дублирование кода между BFF.
• При росте количества BFF может увеличиться нагрузка на их поддержку.

3. GraphQL. Язык запросов для API, который позволяет клиентам запрашивать только необходимые им данные.

Помогает избежать избыточной или недостаточной загрузки данных благодаря точным запросам. Даёт клиентам возможность изменять структуру запросов без необходимости вносить изменения в backend.

Преимущества:

• Сокращает количество API-запросов и объём передаваемых данных: клиенты получают только то, что им нужно.
• Позволяет гибко формировать запросы без изменений на стороне backend. Может выступать в роли слоя агрегации, подобно BFF, но с большей гибкостью.

Недостатки:

• Сложен в реализации и требует серьёзных вложений.
• Сложные запросы могут приводить к проблемам с производительностью.

При неправильном проектировании GraphQL может стать таким же узким местом, как централизованный шлюз агрегации.

👉 @BackendPortal
👁 679 ↻ 15 вчера в 06:07
Backend Portal | Программирование tg16 тыс. подписчиков
Открыть пост ↗
Я видел гораздо больше систем, которые выходили из строя из-за плохого проектирования базы данных, чем из-за ошибок в архитектуре системы.

Большинство разработчиков умеют рисовать блоки и стрелки на доске. Но стоит спросить их о конкуренции за запись данных при высокой нагрузке — и в комнате воцаряется тишина.

Вот в чём заключается проблема. Вы добавляете реплику для чтения, чтобы справиться с нагрузкой. Кажется, отличное решение.

Но из-за задержки репликации пользователь может создать запись и сразу же открыть страницу, на которой этой записи ещё нет.

Добавив реплику, вы фактически приняли модель eventual consistency (согласованности в конечном счёте), даже если сами этого не осознавали.

То же самое касается уровней изоляции транзакций. При Read Committed (уровень по умолчанию в PostgreSQL) два чтения одной и той же строки в рамках одной транзакции могут вернуть разные значения, если между ними другая транзакция успела завершиться.

В результате ваш код может выполнять вычисления на основе двух разных состояний данных, даже не подозревая об этом.

В PostgreSQL по умолчанию используется Read Committed. В MySQL InnoDB — Repeatable Read.

А когда вы добавляете микросервисы, большинство команд сразу обращаются к Two-Phase Commit (двухфазной фиксации транзакций), а последствия такого решения приходится расхлёбывать позже.

В большинстве микросервисных архитектур высоконагруженные production-системы опираются на паттерн Saga.

Платёж прошёл, но списать товар со склада не удалось? Автоматически запускается возврат средств. В Saga каждый шаг имеет компенсирующее действие. Если шаг N завершается ошибкой, запускаются компенсирующие действия для шагов 1…N−1 вместо удержания глобальной блокировки.

Цена такого подхода — необходимость явно продумывать каждое промежуточное состояние системы. Большинство команд откладывают это до тех пор, пока что-нибудь не сломается.

Сценарий повторяется снова и снова: во всём обвиняют архитектуру, хотя настоящая причина кроется в решениях, принятых при проектировании базы данных.

@BackendPortal
👁 829 ↻ 11 17 ноября