Телеграм

CISOCLUB - кибербезопасность и ИТ

@cisoclub Кибербезопасность и приватность
РКН: проверяем Иноагент: проверяем
Медиа для специалистов по кибербезопасности и информационным технологиям.

Для связи: info@cisoclub.ru
Мы в MAX: https://max.ru/cisoclub
Подробнее о нас: https://cisoclub.ru/about/

18+

Статистика обновлена 12.11.2026 в 18:39 · 1 просмотр страницы · Хотите больше просмотров?

Подписчики7 194
Охват поста889 12% от подписчиков
ERR за месяц12,36%
ERR за 24 часа9,08%

Динамика за 30 дней

Рекламные публикации 7

Все рекламные посты →
CISOCLUB - кибербезопасность и ИТ tg7.2 тыс. подписчиков
Открыть пост ↗
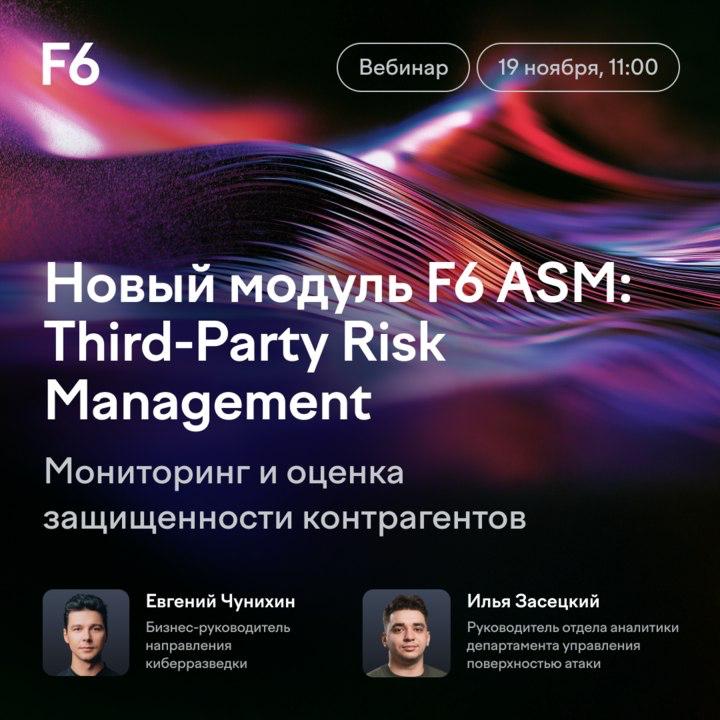
Сколько подрядчиков сейчас имеют доступ к вашей инфраструктуре?

19 ноября на вебинаре специалисты F6 разберут реальные кейсы атак через подрядчиков и представят новое решение для мониторинга и оценки их защищенности.

Почему это важно?

У каждого контрагента своя инфраструктура, интеграции с вашими системами и потенциальные уязвимости. При этом об уровне его защиты часто можно судить лишь по анкете. Взломать небольшую компанию-подрядчика проще и быстрее, а под угрозой оказываются сразу несколько ее партнеров. По данным F6 Global Threat Landscape 2025–2026, в одной из таких атак пострадали более 700 организаций.

Подключайтесь к вебинару, чтобы узнать:

— реальные атаки через подрядчиков и цепочки поставок;
— требования и рекомендации регуляторов к оценке защищенности контрагентов;
— возможности нового модуля F6 Third-Party Risk Management (3PRM) с живой демонстрацией продукта.

Зарегистрироваться на вебинар
#реклама
О рекламодателе
👁 262 ❤ 1 ↻ 5 сегодня в 13:02
CISOCLUB - кибербезопасность и ИТ tg7.2 тыс. подписчиков
Открыть пост ↗
Норвик Банк реализовал системный подход к управлению секретами с помощью российского решения StarVault

Один из ведущих игроков рынка залогового кредитования внедрил российскую систему управления секретами StarVault разработчика Orion soft. Она обеспечит банку защиту привилегированного доступа и централизованное управление ключами.

Ключевыми факторами при выборе решения стали простота и скорость внедрения, а также успешное пилотное тестирование. В частности, систему проверили в критическом для банка сценарии шифрования базы данных с использованием ключа, хранящегося в StarVault.

«Внедрение StarVault помогло обеспечить высокий уровень защиты данных, что особенно важно в финансовой сфере с ее жесткими стандартами информационной безопасности. Управление секретами — это защитный рубеж, который ограничивает ущерб даже при успешной атаке: краткоживущие, ротируемые и отзываемые учетные данные не дают злоумышленнику устойчивого доступа к инфраструктуре»

— прокомментировал Алишер Камалов, лидер продукта StarVault Orion soft.

Реклама. ООО «Орион», ИНН: 9704113582, Erid: 2SDnjcYRsR6
👁 653 🔥 3🤡 3❤ 2 ↻ 8 вчера в 08:15
CISOCLUB - кибербезопасность и ИТ tg7.2 тыс. подписчиков
Открыть пост ↗
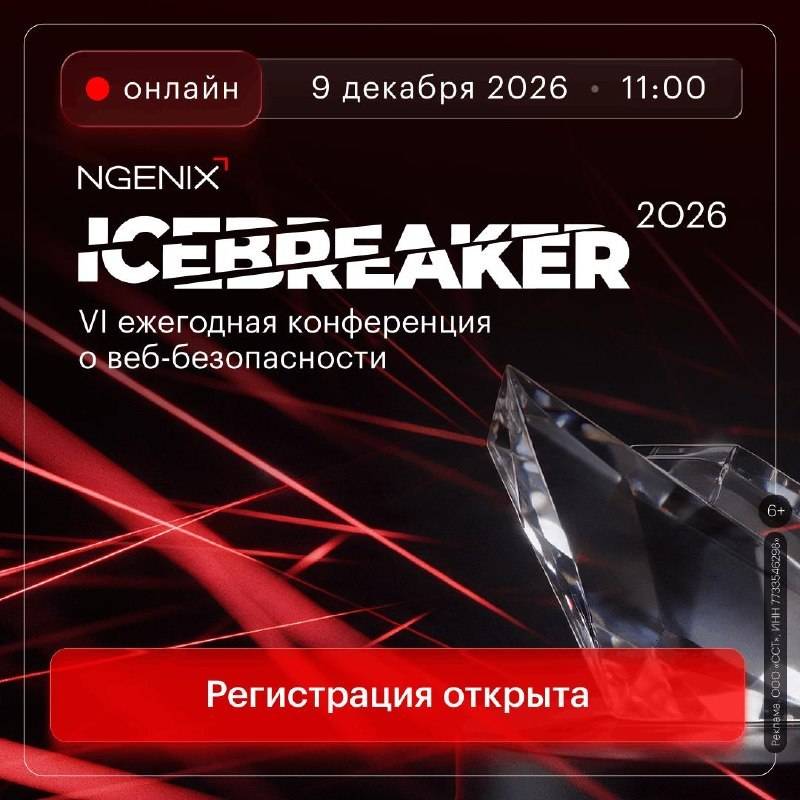
ICEBREAKER 2026: Новые эшелоны облачной безопасности

9 декабря компания NGENIX — российский провайдер облачных сервисов для веб-ресурсов — проведёт VI ежегодную онлайн-конференцию ICEBREAKER.

Главная тема этого года — «Новые эшелоны облачной безопасности».

Участников ждёт насыщенная программа:
• премьера и демонстрация двух новых сервисов защиты NGENIX;
• новые возможности платформы для защиты веб-инфраструктуры, приложений и API;
• панельные дискуссии о современных вызовах веб-безопасности, влиянии ИИ и борьбе с нежелательным бот-трафиком;
• технические доклады и воркшопы с демонстрацией новых инструментов аналитики и наблюдаемости.

Спикеры обсудят, как выстраивать эффективную эшелонированную защиту веб-ресурсов в условиях роста сложности атак и ограниченных ИБ-бюджетов, противодействовать современным угрозам и отличать легитимный автоматизированный трафик от вредоносного.

📅 9 декабря, 11:00 (МСК)
💻 Онлайн
💸 Бесплатно
👉 Регистрация открыта

Реклама. ООО "ССТ", ИНН: 7733546298, Erid: 2SDnjetgKzt
👁 644 🔥 2👌 2💯 2 ↻ 6 10 ноября

Последние публикации

Все посты канала →
CISOCLUB - кибербезопасность и ИТ tg7.2 тыс. подписчиков
Открыть пост ↗
Уязвимости стали главным вектором атаки на облако

Согласно отчёту Google, 44,5% атак на облако начинаются с эксплуатации уязвимостей. Впервые этот показатель превысил долю атак, связанных с компрометацией учётных данных. Устранить все уязвимости сразу не получится. Начните с наиболее опасных. Чтобы выявить их:

Шаг 1. Просканируйте все ВМ и контейнеры. Используйте для этого безагентную технологию, основанную на анализе снапшотов дисков. Она обеспечивает 100% покрытие ресурсов за минуты.

Шаг 2.Приоритизируйте список уязвимостей. Отсортируйте их по оценке CVSS и наличию эксплойтов.

Шаг 3. Учтите облачный контекст. Проверьте, доступен ли ресурс из интернета и возможно ли с него боковое перемещение.

Так вместо тысяч алертов вы получите короткий список уязвимостей, которые требуют устранения в первую очередь. Хотите получить его для своей инфраструктуры?
Начните с демо Cloud Advisor →
👁 384 ↻ 6 сегодня в 08:01
CISOCLUB - кибербезопасность и ИТ tg7.2 тыс. подписчиков
Открыть пост ↗
Хакеры прогнали украденные у Binance миллионы через мемкоин с Илоном Маском

Северокорейские хакеры, которых связывают с кражей у биржи Binance на $6,3 млрд, начали отмывать похищенное через специально созданные мемкоины. Аналитики Elliptic обнаружили в сети NEAR шесть токенов, один из них оформили портретом Илона Маска с надписью «Elon 2028 President», а оснований связывать предпринимателя со схемой нет. Через монеты прошло около 117 тыс. NEAR, или примерно $430 тыс.

Токен за $90

Каждый из шести токенов обошёлся создателям примерно в 25 NEAR, то есть около $90. Для монеты открывали пул ликвидности, где она обменивалась на настоящие NEAR, а оформление копировало привычную мемкоин-культуру с обезьянами, уткой под американским флагом, лисой и Илоном Маском с предвыборным баннером. Токены выпускали с 5 по 7 ноября, использовали для операций с краденым и забросили, последние сделки прошли 8 ноября.

Пул ликвидности представляет собой смарт-контракт, в котором лежат два актива для обмена, поэтому сделка идёт через код, а не через посредника. Хакеры используют это, чтобы разбить путь денег на операции, которые кажутся независимыми:

▫️создают токен без рыночной ценности и связывают его с настоящей криптовалютой через пул;
▫️первая группа кошельков покупает токен за средства из цепочки краденого;
▫️вторая группа продаёт токен обратно в пул;
▫️получатели забирают реальные монеты из общего пула, а не от первоначального отправителя.

Elliptic выяснила, что почти вся торговля шла между кошельками одной сети, внешние покупатели дали менее 1% объёма по одному из активов, а у трёх токенов нашлось по одному покупателю и одному продавцу. Транзакции остаются в блокчейне, но аналитикам приходится сопоставлять суммы, время сделок и происхождение токенов, ведь покупка мемкоина остаётся законной операцией.

Не только мемкоины

По данным TRM Labs, в первые дни после кражи хакеры применяли три приёма:

▫️выпуск 300 млн собственных токенов 1 ноября и их продажу через подготовленный пул за токены кредитного протокола почти на $100 млн;
▫️передачу токена-квитанции кредитного протокола, при которой связь между кошельками видна только при отслеживании этого токена, а не USDT;
▫️цепочки из обменников и мостов, где деньги уходят сразу на депозитный адрес следующего сервиса, минуя промежуточный кошелёк.

Через встроенный обменный сервис преступники отправили 38 операций на сумму около 966,6 тыс. USDT, а исследователи сопоставили 11 переводов примерно на $290 тыс. с поступлениями в сети Ethereum.

Для российских пользователей риск реален, потому что USDT в сети Tron остаётся привычным способом расчётов, в том числе в P2P-сделках, а эмитенты уже заморозили около $2,67 млрд, и кошелёк с монетами из цепочки краденого может получить блокировку даже при добросовестном владельце.

🔗 Другие новости про хакеров, мошенников, утечки, ИБ, ИИ и ИТ можно прочитать здесь.

📤 Подписывайтесь на CISOCLUB в MAX
👁 599 👍 2👌 2🤨 2 ↻ 10 вчера в 17:13
CISOCLUB - кибербезопасность и ИТ tg7.2 тыс. подписчиков
Открыть пост ↗
За полгода российский бизнес заплатил штрафов за утечки данных на 2,2 млн рублей

📤 Подписывайтесь на CISOCLUB в MAX

Российские организации получили 13 штрафов на 2,195 млн рублей за утечки персональных данных в первом полугодии 2026 года. Это примерно в 1,6 раза больше, чем компании заплатили за весь 2025 год, когда сумма взысканий составила 1,385 млн рублей. Статистику представили аналитики InfoWatch, которые изучили, как за компрометацию информации наказывают в России и других странах.

По подсчётам InfoWatch, за первое полугодие 2026 года в мире зафиксировали 115 подобных взысканий, и 13 из них, или около 11%, пришлись на российские организации. С начала 2025 года по июнь 2026 года компании в России получили 35 штрафов, а суммы распределялись неравномерно:

▫️первое полугодие 2025 года принесло 725 тыс. рублей взысканий;
▫️второе полугодие 2025 года добавило 660 тыс. рублей;
▫️первое полугодие 2026 года дало 2,195 млн рублей, что превышает итог всего предыдущего года.

Примерно четверть российских наказаний связана с ошибками самих сотрудников. Причиной разбирательства становятся не только уязвимости и действия хакеров, но и неосторожность персонала, ошибки при работе с информацией и несоблюдение внутренних правил. В списке нарушителей преобладали ИТ-компании, промышленные предприятия и торговые организации, у которых хранятся огромные массивы сведений о клиентах, сотрудниках и партнёрах, поэтому одна ошибка способна затронуть тысячи людей.

За исследованный период впервые назначили наказание по обновлённым нормам КоАП, которые действуют с 30 мая 2025 года, и впервые оштрафовали иностранную организацию за компрометацию данных россиян. Ею стала торговая платформа Taobao, входящая в Alibaba Group.

Во сколько обходится утечка

Федеральный закон № 420-ФЗ от 30 ноября 2024 года изменил статью 13.11 КоАП РФ, и теперь размер штрафа зависит от числа пострадавших граждан, количества утёкших идентификаторов и характера сведений. Для организаций установлены следующие диапазоны:

▫️от 3 до 5 млн рублей при утечке данных от 1 тыс. до 10 тыс. граждан или от 10 тыс. до 100 тыс. идентификаторов;
▫️от 5 до 10 млн рублей при утечке данных от 10 тыс. до 100 тыс. человек или от 100 тыс. до 1 млн идентификаторов;
▫️от 10 до 15 млн рублей при утечке данных более 100 тыс. человек, свыше 1 млн идентификаторов или специальных категорий сведений;
▫️от 15 до 20 млн рублей при утечке биометрии.

За несвоевременное уведомление Роскомнадзора об утечке организации грозит штраф от 1 до 3 млн рублей. Повторная утечка обойдётся дороже, и оборотный штраф составит от 1% до 3% годовой выручки, но не меньше 25 млн и не больше 500 млн рублей. Для маркетплейсов и торговых сетей это способно оказаться значительно больше фиксированных сумм, хотя применить норму можно только после вступления в силу решения по первому нарушению.

Меньше утечек, но не меньше риска

По данным Роскомнадзора, в 2025 году зафиксировали 118 компрометаций баз данных и более 52 млн записей в открытом доступе. Годом ранее было 135 инцидентов и свыше 710 млн записей, то есть число утечек сократилось примерно на 13%, а объём данных уменьшился почти в 14 раз. InfoWatch оценил масштаб проблемы за последние годы в цифрах:

▫️с 2023 по 2025 год в России утекло около 4,5 млрд записей, а в мире более 100 млрд;
▫️в 2025 году на каждую российскую утечку приходилось в среднем около 3,27 млн записей, что на 25,8% больше результата 2024 года и на 44% выше показателя 2023 года;
▫️с 2021 по 2025 год в торговом секторе России зарегистрировали 711 утечек и более 610 млн скомпрометированных записей покупателей;
▫️в 2025 году в торговле произошло 188 инцидентов против 13 в 2021 году, и более половины пришлись на маркетплейсы и интернет-магазины.

🔗 Другие новости про хакеров, мошенников, утечки, ИБ, ИИ и ИТ можно прочитать здесь.

📤 Подписывайтесь на CISOCLUB в MAX
👁 846 🤣 4😁 3🤯 2 ↻ 14 10 ноября